AD ajanını, domain controller kaynağını, politika seçimini ve katalog kabulünü hazırlayın; nesne geri dönüşünü System State ve forest recovery hedeflerinden ayırın.
EraBackup AD V2; native VSS, ajan/controller ve repository aktarım bileşenlerini ayırır. Nesne/attribute kataloğu, silinen nesne geri dönüşü, System State ve tam forest recovery aynı kabul değildir. Arayüzdeki User Computer Object, DNS veya GPO seçeneği bütün kurtarma türlerinin doğrulandığını göstermez.
Ekran görüntüleri 16 Ekim 2026 tarihli gerçek laboratuvar arayüzünden alınmıştır. Arayüz İngilizcedir; açıklamalar seçtiğiniz dilde sunulur. Gösterilen kaynak adları, tarihler ve ayarlar örnektir; kendi ortamınızın değerlerini kullanın.
Laboratuvar kapsamı: AD ajanında Connection refused alındı ve yeni taslakta instance listesi boş kaldı. Politika kaydedilmedi, yeni backup veya AD değişikliği yapılmadı. Form ve geçmiş katalog ekranları başarılı canlı çalışma kanıtı değildir.
Windows Server, domain/forest ve DC/ajan sürümleri
DNS, zaman, replikasyon ve VSS sağlık kontrolleri
Backup kimliği, gerekli yerel haklar ve repository erişimi
Test OU/nesnesi ve izole kurtarma kabul planı
01
1. Domain ve kurtarma kapsamını kaydedin
Kaynak domain/forest, DC adı, işletim sistemi ve ajan/master sürümünü kaydedin. Hedefi attribute, silinen nesne, DNS/GPO veya System State olarak belirleyin. İlk kabul için yalnız test OU’sunda bir kullanıcı/computer ve kontrol edilecek description gibi düşük etkili bir alan seçin; üretimde nesne silerek test hazırlamayın.
Beklenen sonuç
Kaynak ve ölçülebilir kabul hedefi belirlenir.
02
2. Ajan ve VSS ön kontrollerini tamamlayın
Onaylı kurulum paketindeki servis, controller, VSS ve datamover bileşenlerini sürüm olarak eşleştirin. DC’nin DNS, zaman ve replikasyon sağlığını; VSS writer durumunu ve repository kapasitesini kontrol edin. Ajan bağlantısı başarısızsa politika çalıştırmadan erişimi düzeltin. Token, DSRM parolası veya servis hesabı parolasını ekran görüntüsüne koymayın.
Komut örneği
vssadmin list writers
Beklenen sonuç
Sağlık ve erişim ön koşulları doğrulanır.
03
3. Active Directory politikasını hazırlayın
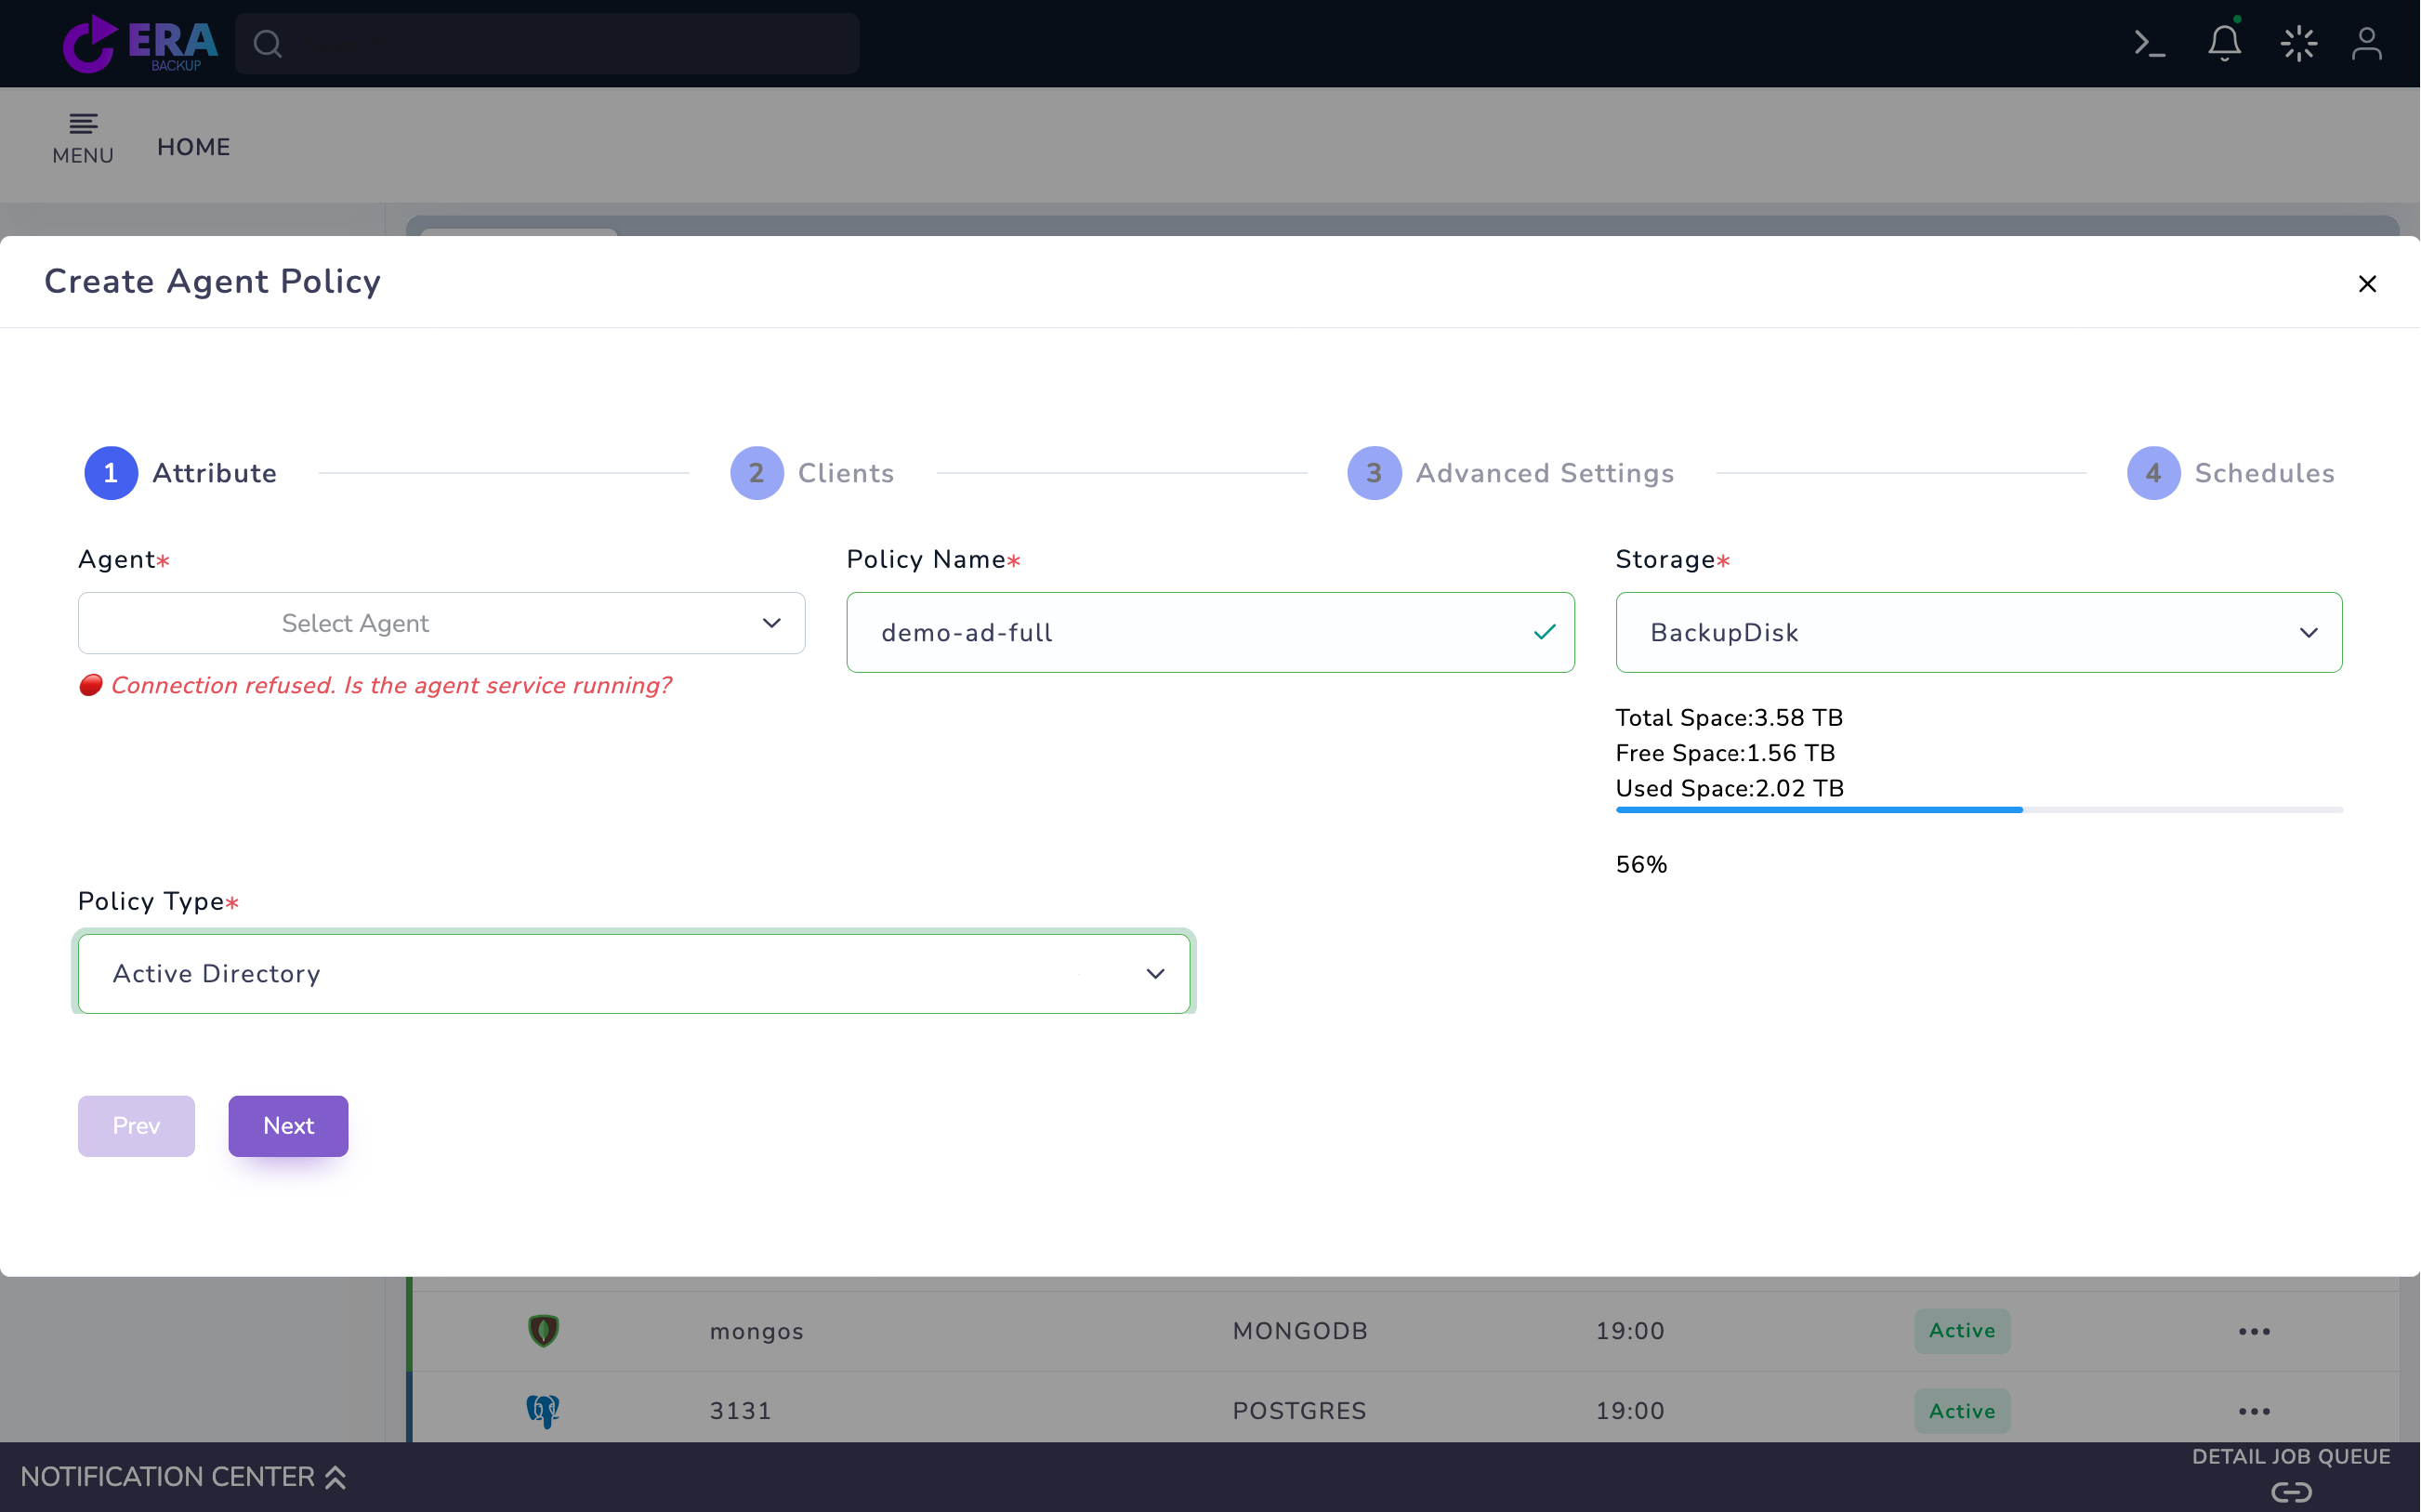
Home → Policies → Agent Policy → Create Agent Policy açın. Doğru Windows DC Agent kaydını, benzersiz Policy Name ve Storage seçin. Policy Type olarak Active Directory seçin. Bu adım yalnız taslak hazırlar; kayıtlı ajan adı canlı bağlantı veya başarılı backup kanıtı değildir.
Agent Policy → Active Directory taslağı. Agent alanında Select Agent ve Connection refused hatası görünür. Bu geçerli bağlantı örneği değildir; servis/erişim kontrolü gerekir. Politika kaydedilmedi. Büyüt ↗
Beklenen sonuç
AD türünde kaynak ve repository eşleşir.
04
4. Instance ve koruma öğelerini seçin
Clients içinde doğru AD instance’ını açıp sunulan öğeleri inceleyin. User Computer Object, DNS ve GPO kapsamlarını kurulu sürümün katalog/veri yolu ile karşılaştırın. İlk testte yalnız planlanan kapsamı seçin; Select All kullanarak gereksiz alan genişletmeyin. Instance listesi boşsa veya kaynak erişilemiyorsa sonraki adımla başarılı yapılandırma varsaymayın.
Beklenen sonuç
Seçilen öğeler kabul planıyla aynıdır.
05
5. Kimlik, saklama ve zamanlamayı belirleyin
Backup kimliğinin VSS/System State erişimi, gerekli yerel hakları ve çalışma dizini ACL’lerini kurulum ön kontrolünde doğrulayın; varsayılan çözüm olarak Domain Admin vermeyin. Advanced Settings ve Schedules içinde sürümün sunduğu saklama/zamanlamayı seçin. Full ve bağımlı artımlı veriyi birlikte koruyun. Restore için AD yazma delegasyonu backup rolünden ayrı değerlendirilir.
Beklenen sonuç
Backup rolü ve saklama zinciri tanımlanır.
06
6. Onaylı testte ilk Full çıktısını kontrol edin
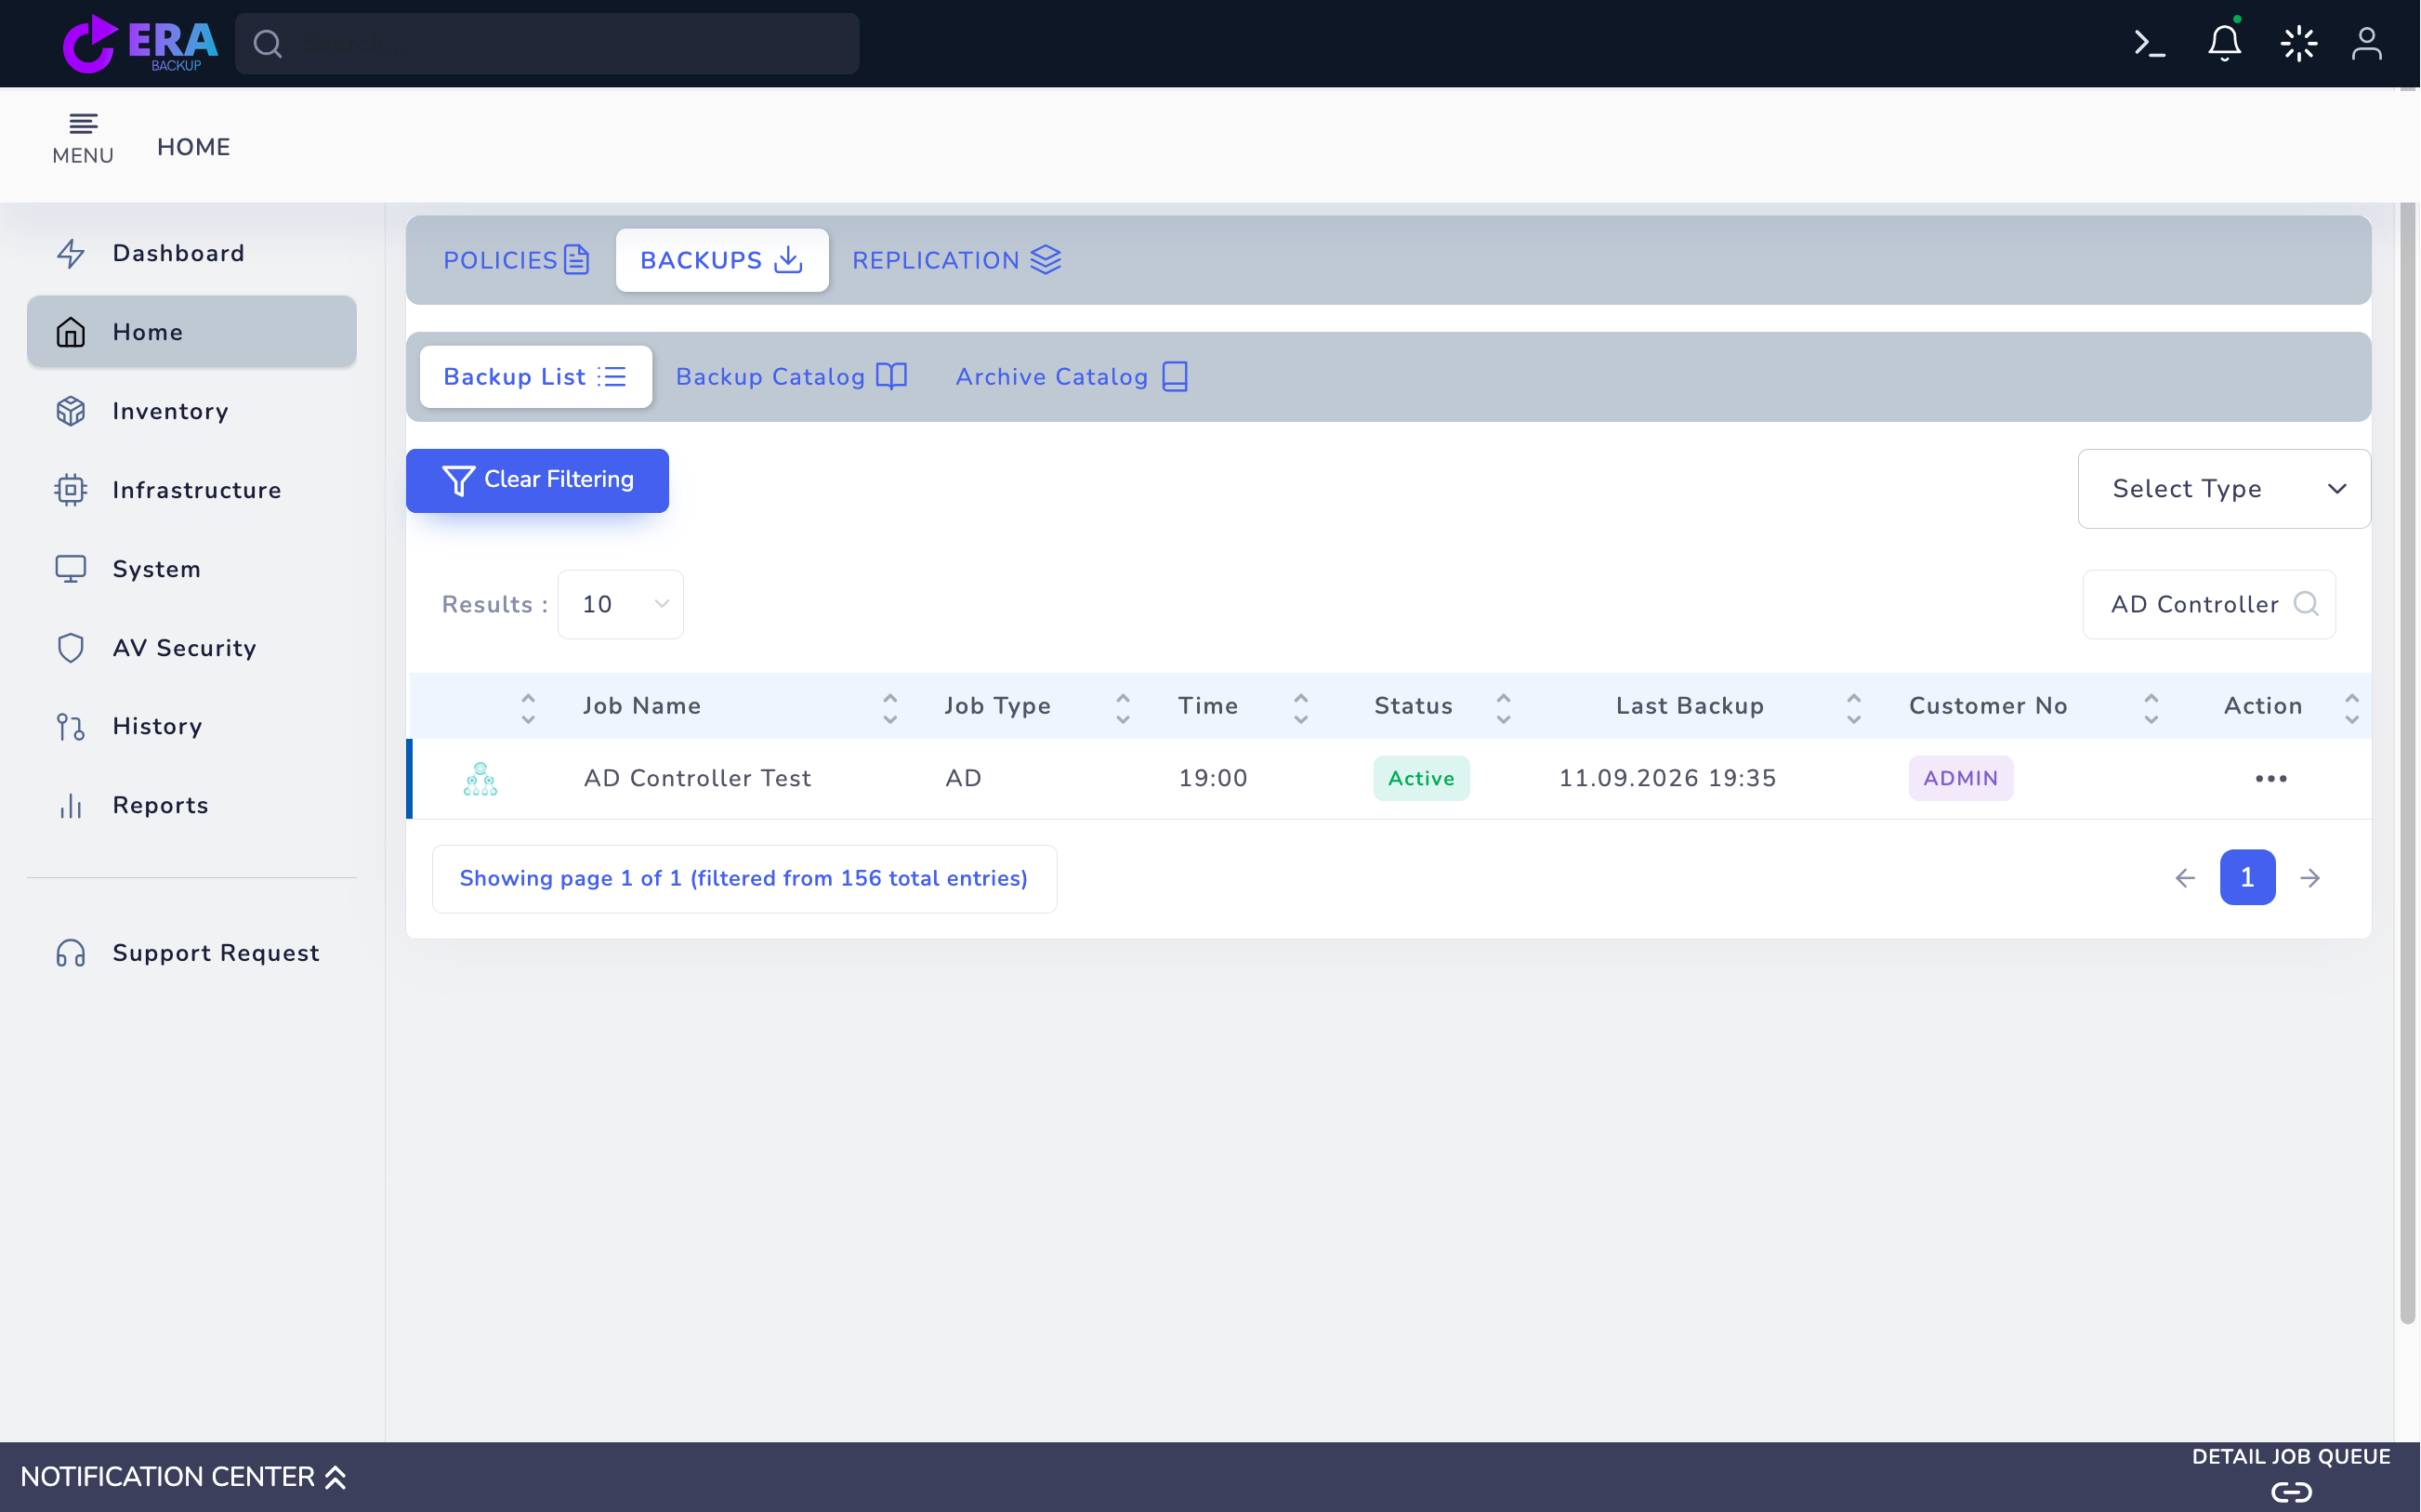
Özeti ve kaynak sağlığını doğruladıktan sonra yalnız onaylı test politikasını kaydedip uygun Full eylemini başlatın. Görev sonucu, VSS writer hataları, repository commit ve katalog tarihini birlikte inceleyin. Yüzde 100 veya eksik completion bildirimi tek başına veri sonucunu belirlemez; bildirim hatasını gidermek için backup işini rastgele yeniden çalıştırmayın.
Mevcut AD Controller Test kaydı ve geçmiş Last Backup tarihi. Bu çalışma sırasında yeni backup alınmadı; katalog kaydı tam DC/forest recovery kabulü değildir. Büyüt ↗
Beklenen sonuç
Görev, repository ve katalog kayıtları tutarlıdır.
07
7. Okuma ve nesne kabulünü ayrı yapın
Yetkili yedek için repository readback ve katalog erişimini doğrulayın. Test nesnesinin seçilen attribute değerini geri yükleme planında karşılaştırın. Testin sürümünü, backup ID’sini, nesne kimliğini ve sonucunu kaydedin. Başarılı capture/readback; DSRM, authoritative restore veya tam forest recovery kabulü yerine geçmez.
Beklenen sonuç
Yedek çıktısı ile kurtarma kabiliyeti ayrı kanıtlanır.
MERAK EDİLENLER
AD yedeği tam forest recovery anlamına gelir mi?
Hayır. Nesne, System State, DSRM ve forest recovery farklı kapsamlardır. İlgili sürüm ve izole kurtarma testi olmadan tam forest desteği varsayılmaz.