Yönetim katmanını ayırın. Downstream veriyi ayrıca koruyun.
Rancher local management, RKE2/K3s ve downstream uygulama kapsamlarını ayırın; EraBackup ajan yöntemi ile Rancher’ın kendi backup operator yolunu karıştırmayın.
Bu rehber topoloji ve kabul hazırlığıdır; doğrulanmış Rancher sertifikasyonu veya native operator entegrasyonu iddiası değildir. Rancher backup operator local cluster’daki Rancher uygulamasını korur; downstream PVC/database verisini ayrıca planlayın. EraBackup RKE2 seçeneği bütün yönetim katmanı yedeği anlamına gelmez.
Ekran görüntüleri 16 Ekim 2026 tarihli gerçek laboratuvar arayüzünden alınmıştır. Arayüz İngilizcedir; açıklamalar seçtiğiniz dilde sunulur. Gösterilen kaynak adları, tarihler ve ayarlar örnektir; kendi ortamınızın değerlerini kullanın.
Görüntü kapsamı: Rancher konsolu veya doğrulanmış Rancher cluster oturumu sağlanmadı. Kullanılan EraBackup Kubernetes/RKE2 ekranları paylaşılmış yöntem arayüzüdür; canlı Rancher entegrasyonu kanıtı değildir.
Rancher, local cluster ve downstream sürümleri
RKE2/K3s, node rolleri ve storage topolojisi
Management ve workload için ayrı erişim/kimlik
Operator çıktısı ve uygulama verisi için ayrı kabul
01
1. İki koruma katmanını envanterleyin
Rancher sunucusunun local cluster’ı ile her downstream cluster’ı ayrı kaydedin. Hangi namespace ve uygulama verisinin nerede olduğunu belirtin. Yönetim uygulamasının yedeği downstream uygulama verilerinin yedeği değildir.
Beklenen sonuç
Management ve workload envanterleri ayrıdır.
02
2. Management backup yolunu ayrı planlayın
Rancher’ın kendi backup operator sürecini kurulu Rancher sürümünün resmî rehberiyle planlayın. Local cluster, kapsam, storage ve gerekiyorsa şifreleme materyalini ayrı kaydedin. Bu operator’ü EraBackup’ın otomatik kurduğu veya yönettiği varsayılmaz.
Beklenen sonuç
Rancher uygulaması için ayrı sorumlu ve çıktı belirlenir.
03
3. Downstream iş yükünü seçin
EraBackup değerlendirmesinde doğru downstream cluster/node, namespace ve PVC/database kaynağını belirleyin. Management context’i yanlışlıkla workload hedefi olarak kullanmayın. Dağıtım ve CSI koşullarını Kubernetes rehberiyle karşılaştırın; K3s ve RKE2 eşdeğer kabul edilmez.
Beklenen sonuç
Doğru downstream kaynak seçilir.
04
4. RKE2 yöntemini yalnız uygun kaynakta değerlendirin
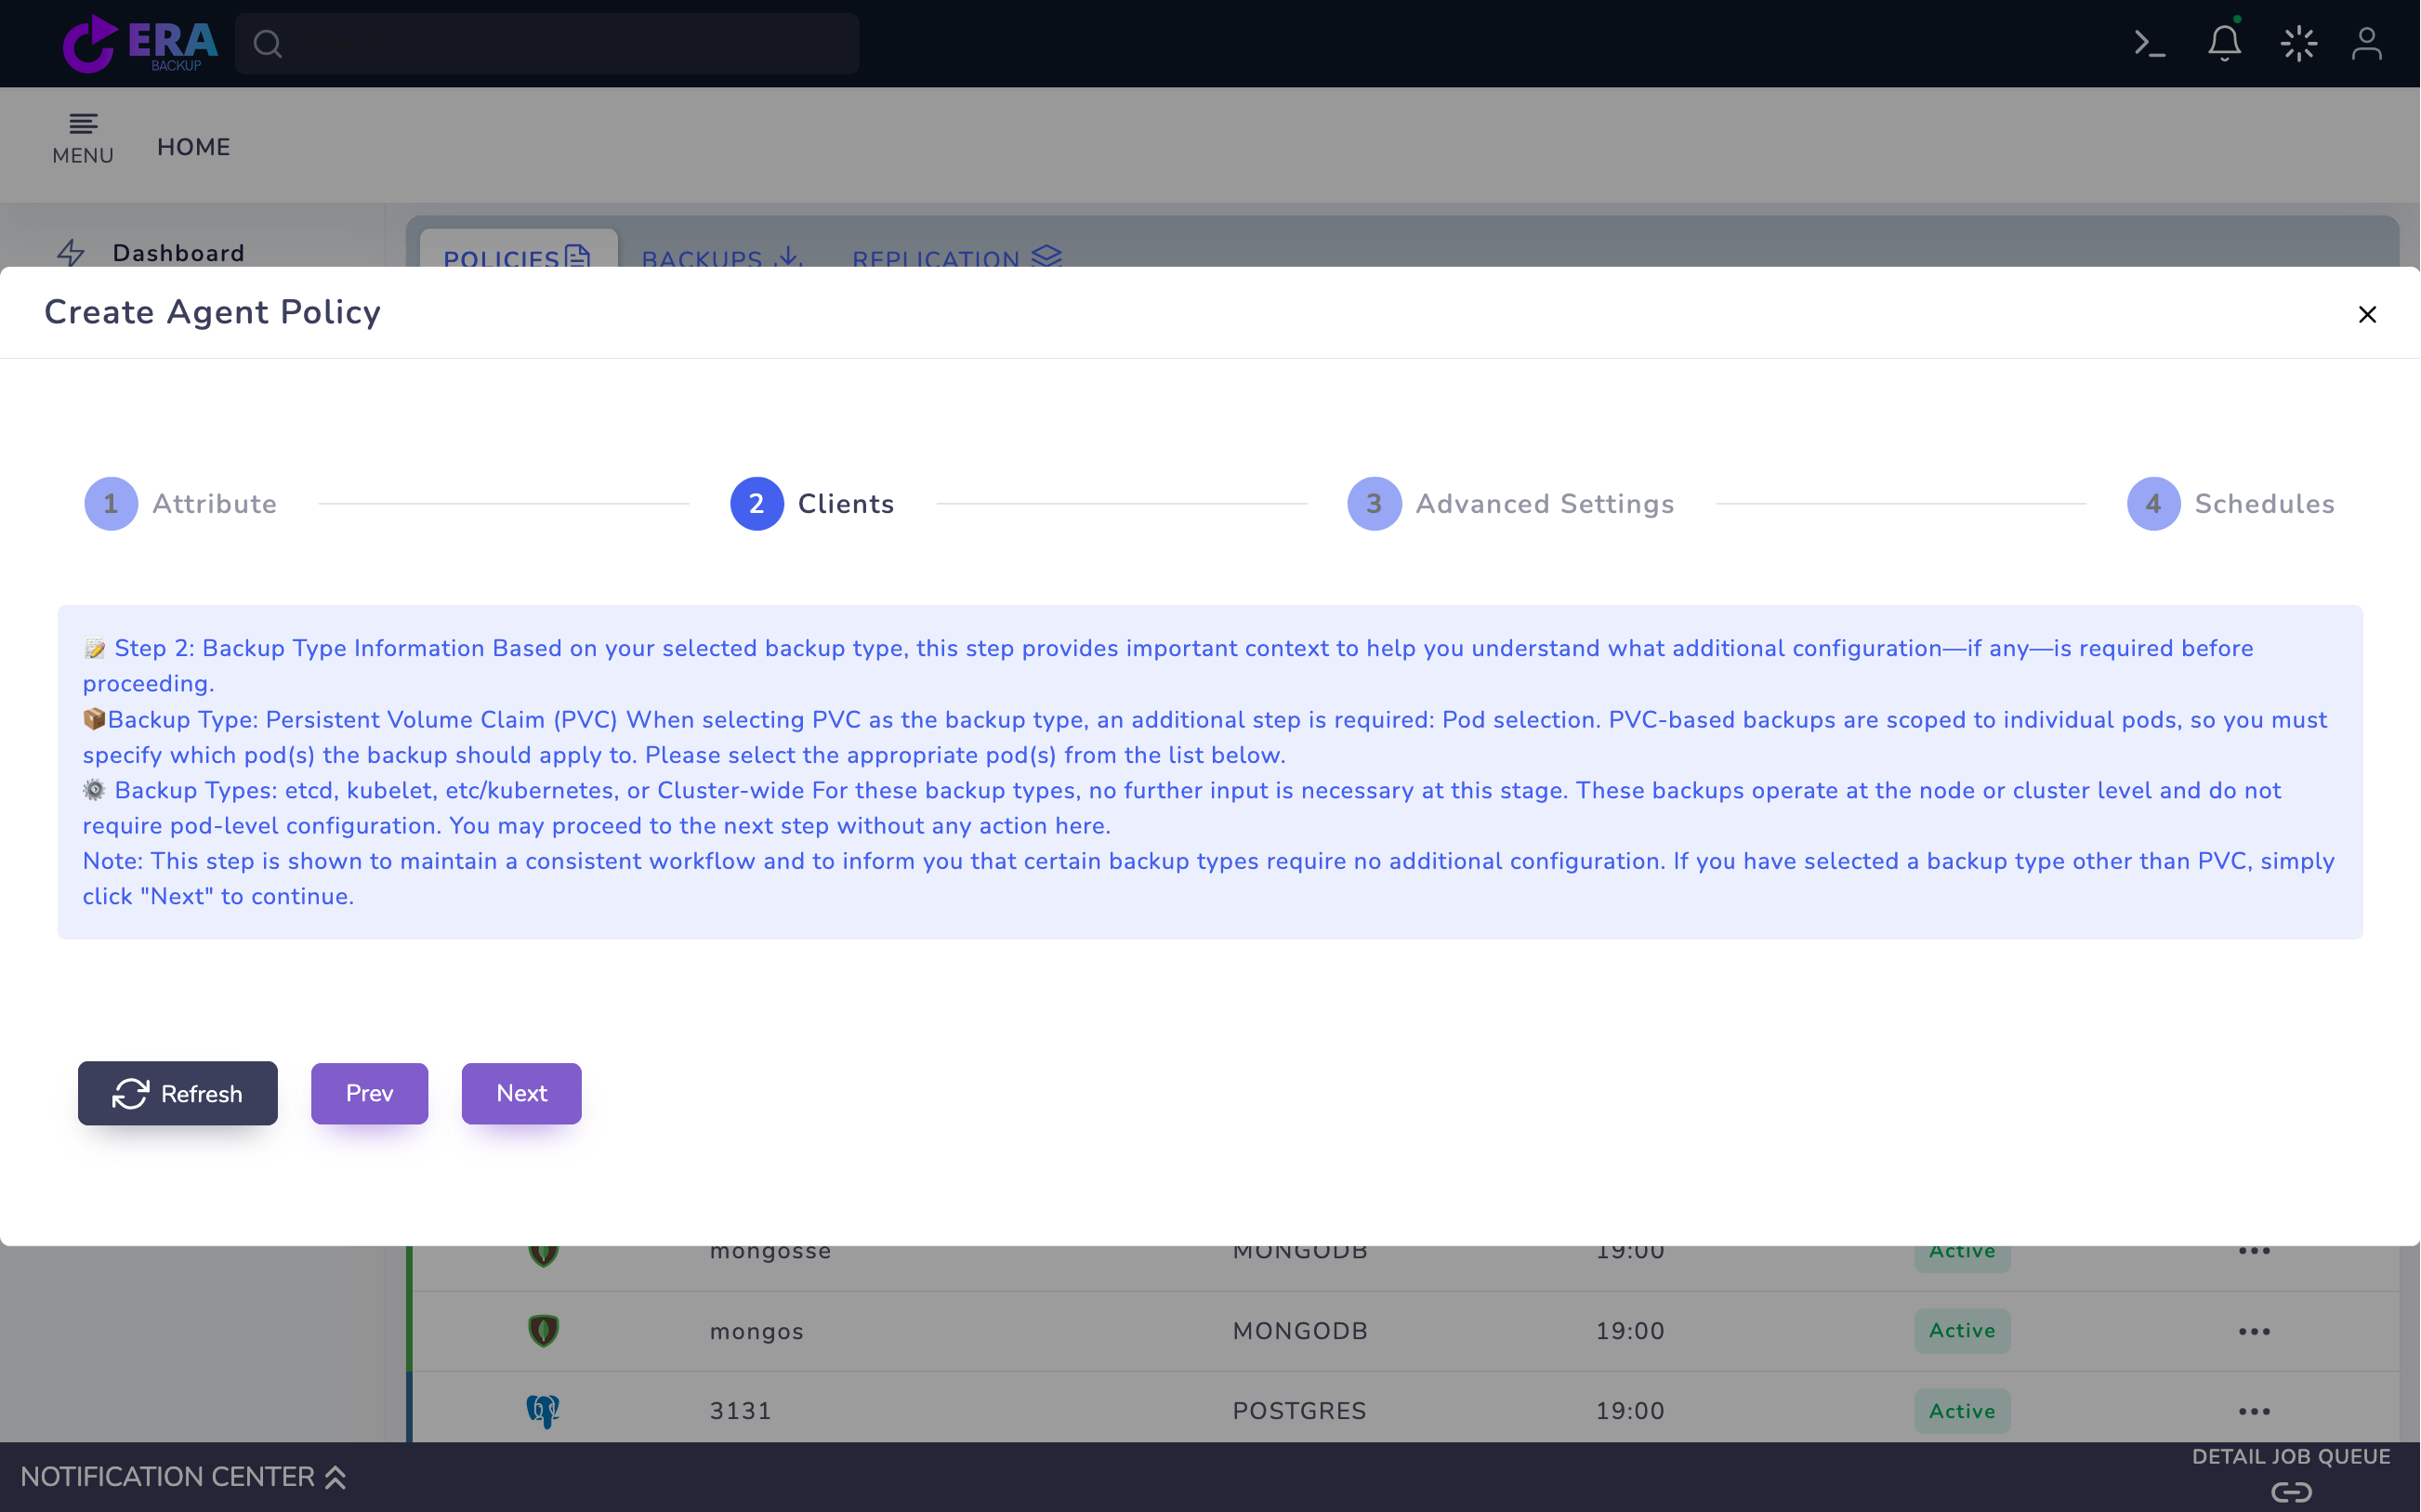
Agent Policy → Kubernetes Backup yolunda ETCD seçildiğinde Clients içinde KUBECTL/RKE2 seçenekleri sunulabilir. RKE2 yalnız gerçekten uygun RKE2 veri yolu ve node rolü doğrulanınca seçilir. Bu seçenek Rancher yönetim uygulamasının ya da downstream PVC’lerin otomatik kapsandığını göstermez.
Paylaşılan EraBackup Kubernetes yöntem açıklaması. Bu görüntü Rancher konsolu değildir; RKE2 seçimi, operator yönetimi veya canlı Rancher bağlantısı doğrulanmadı. Büyüt ↗
Beklenen sonuç
Dağıtım yöntemi ve koruma katmanı eşleşir.
05
5. Saklama ve repository bağımsızlığını inceleyin
Management çıktısı, etcd/node kapsamı ve downstream uygulama verisi için ayrı saklama/hedef planı oluşturun. Kaybolabilecek cluster’a bağımlı tek storage kopyasını yeterli kabul etmeyin. Erişim, şifreleme materyali ve repository readback kapsamını onaylı prosedürle doğrulayın.
Beklenen sonuç
Her katmanın çıktısı ve erişim planı bellidir.
06
6. Katman başına onaylı test çalıştırın
Uygun ve doğrulanmış kaynak için yalnız onaylı test politikasını kaydedip çalıştırın. Rancher operator sonucu, EraBackup katalog sonucu ve downstream veri çıktısını tek başarı bildirimi altında birleştirmeyin. Her biri kendi backup kimliği, tarih ve kaynak bilgisiyle değerlendirilir.
Beklenen sonuç
Her koruma katmanı için bağımsız kanıt vardır.
07
7. Geri dönüş sırasını kabul edin
Management erişimi, downstream cluster sağlığı ve uygulama verisinin geri dönüş sırasını planlayın. Ayrı testlerde yönetim oturumu ve iş yükü verisini doğrulayın. Bir RKE2/etcd menü seçimini uçtan uca Rancher DR kabulü olarak sunmayın.