Bu akış yeni VM hedefine Different Location restore ve izole kabul içindir. Mevcut VM üzerine overwrite, instant recovery, cross-region veya cross-hypervisor dönüşüm bu rehberle doğrulanmış sayılmaz.
Ekran görüntüleri 16 Ekim 2026 tarihli gerçek laboratuvar arayüzünden alınmıştır. Arayüz İngilizcedir; açıklamalar seçtiğiniz dilde sunulur. Gösterilen kaynak adları, tarihler ve ayarlar örnektir; kendi ortamınızın değerlerini kullanın.
Laboratuvar kapsamı: ekranlar kaydedilmemiş form veya mevcut test kataloglarından alınır. Yeni politika kaydı, backup veya restore başlatılmadı. Her görüntünün gerçek platformu ve doğrulama sınırı açıklamasında belirtilir.
Cloud/region, project ve Keystone erişim kapsamı
Master, node ve repository sürüm/veri yolu uyumu
Boot modeli, tüm diskler ve uygulama tutarlılığı
Hedef project, kota, ağ, flavor ve izole kabul planı
01
1. Safir Bulut kaydını ve disk kapsamını bulun
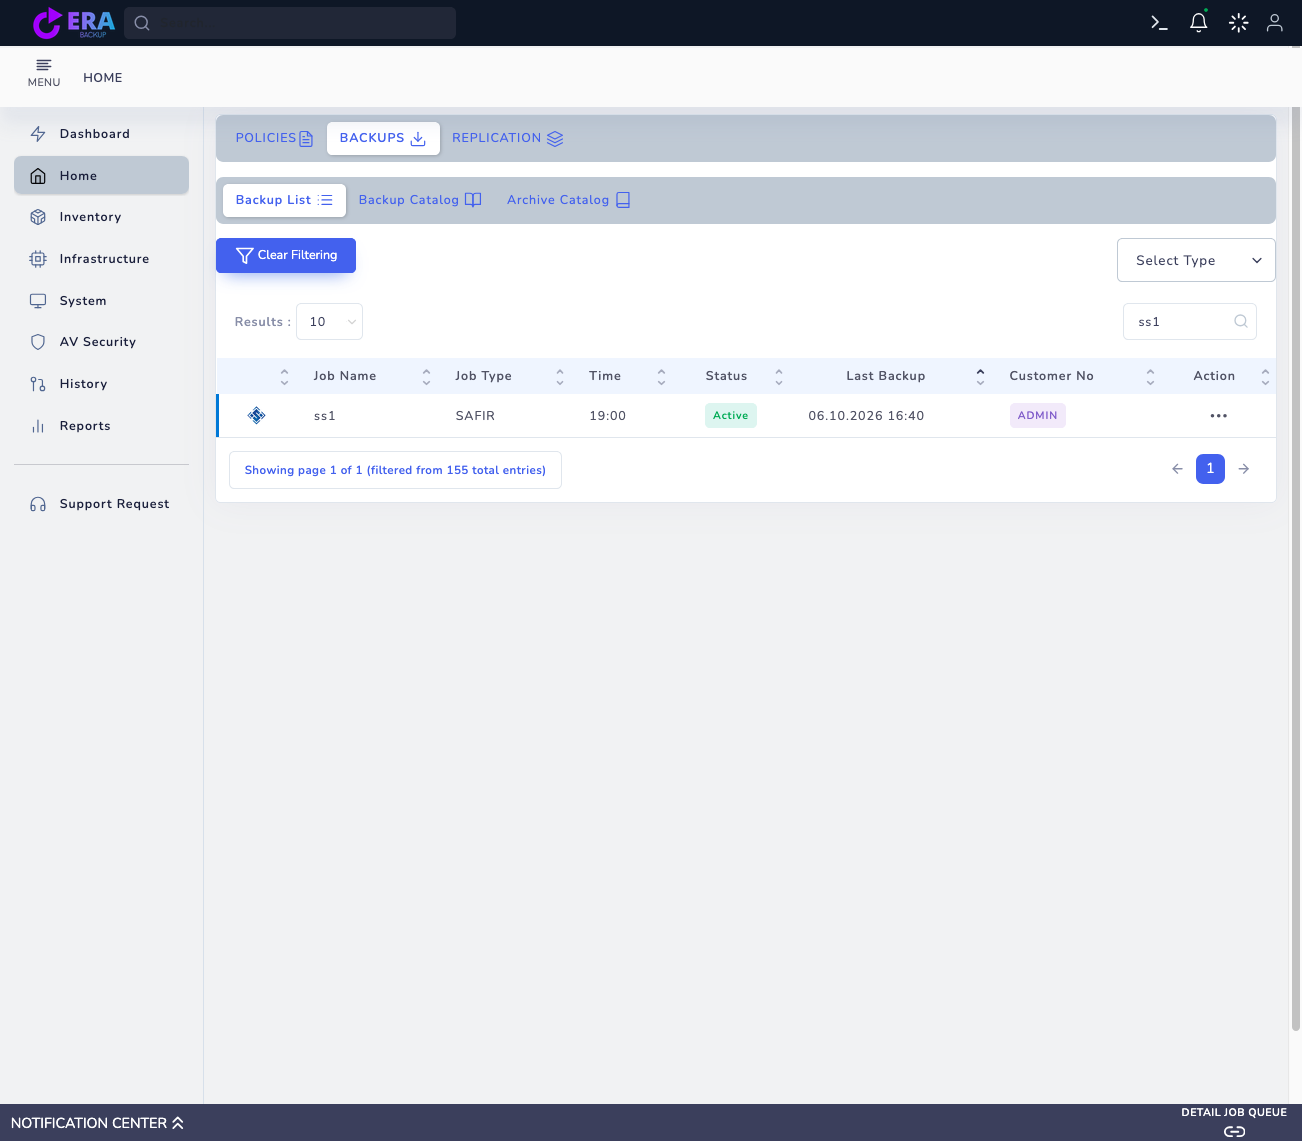
Home → Backups → Backup List içinde doğru Safir Bulut işini bulun. Project/source kimliği, VM adı, volume/disk ve Last Backup tarihini karşılaştırın. İş adı veya Active durumu kullanılabilir backup kanıtı değildir; Not Yet Backup kaydıyla restore kabulü yapılmaz.
SAFIR ss1 mevcut laboratuvar katalog kaydı. Aynı gün önceki rehber çalışmasında alınan özgün görüntü yeniden kullanılmıştır; yeni backup yapılmadı. Büyüt ↗
Beklenen sonuç
Doğru bulut, VM ve disk seti belirlenir.
02
2. RESTORE Step One içinde zinciri seçin
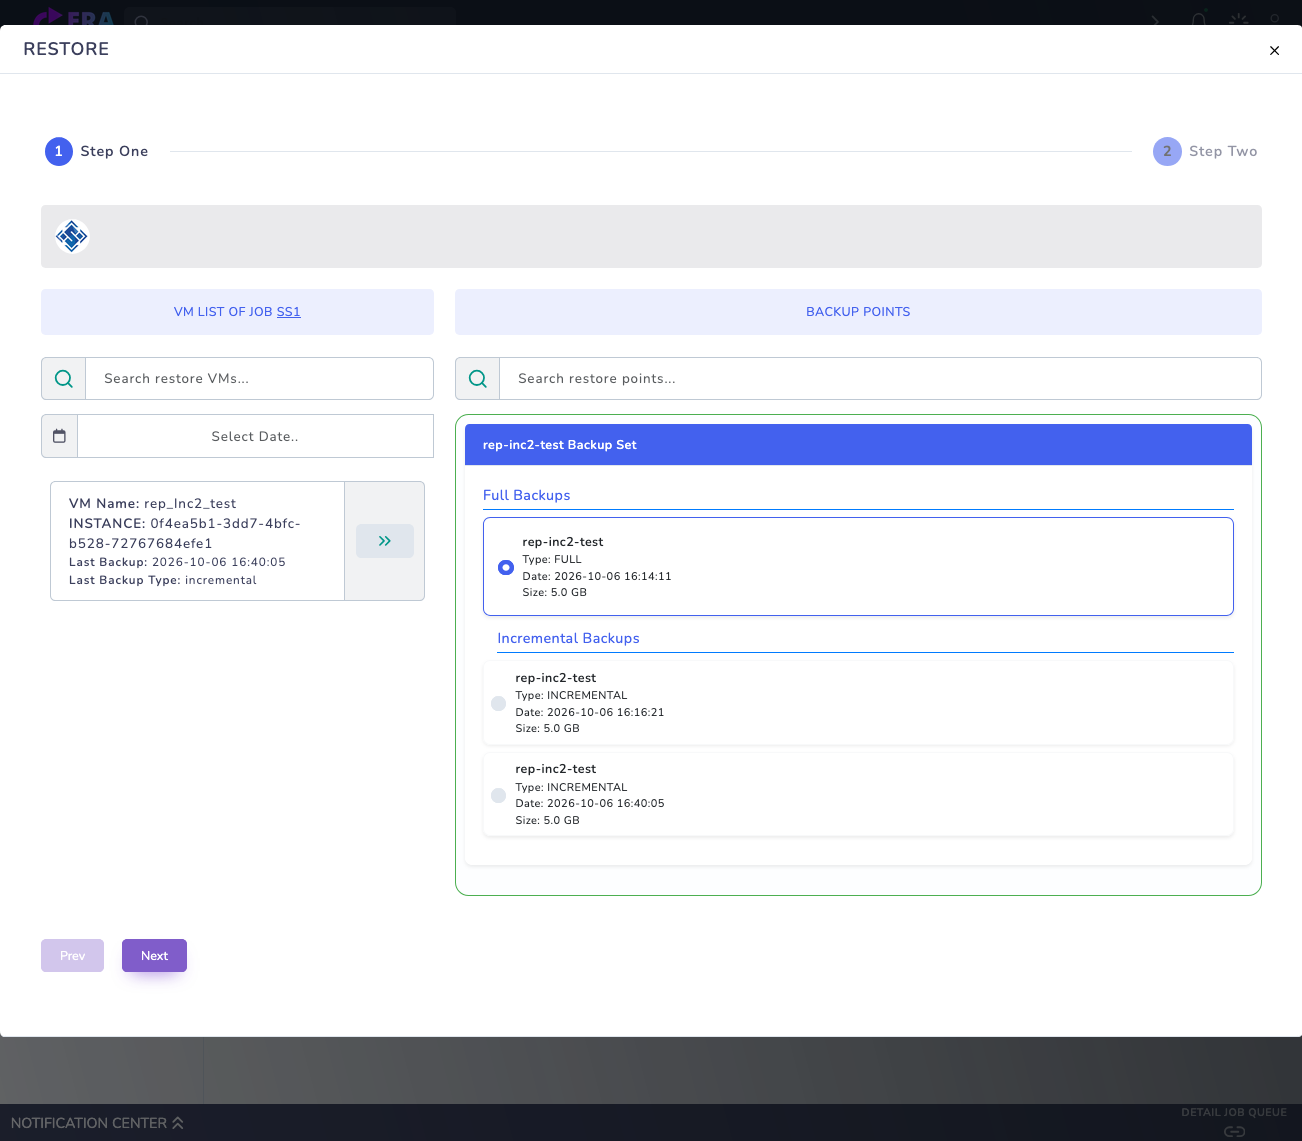
Action → Restore ile VM/öğeyi açın. Full Backups ve varsa Incremental Backups listesinden istenen noktayı seçin. Gerekli Full ve bağlı artımlı parçaların repository’de erişilebilir olduğunu kontrol edin. Her disk için seçilen nokta ve uygulama tutarlılık kapsamını eşleştirin.
SAFIR ss1 → rep_Inc2_test: Full ve Incremental noktaları. Önceki yetkili katalog incelemesinin gerçek ekranıdır; disk kapsamı ve zincir ayrıca doğrulanmalıdır. Büyüt ↗
Beklenen sonuç
Kurtarma noktası ve disk zinciri eksiksizdir.
03
3. Different Location ile yeni VM hedefi belirleyin
Step Two içinde Different Location seçin. Hedef Safir Bulut bağlantısını, project/tenant ve benzersiz yeni VM adını kontrol edin. Aynı ortamda yeni VM hedefi de üretim ağından izole edilmelidir. Convert Hypervisor seçeneğini bu temel akışa karıştırmayın; dönüşüm için kaynak/hedef, guest driver ve boot kabulü ayrıdır.
Beklenen sonuç
Üretim kaynağından ayrı yeni hedef nettir.
04
4. Flavor, ağ ve disk eşlemelerini inceleyin
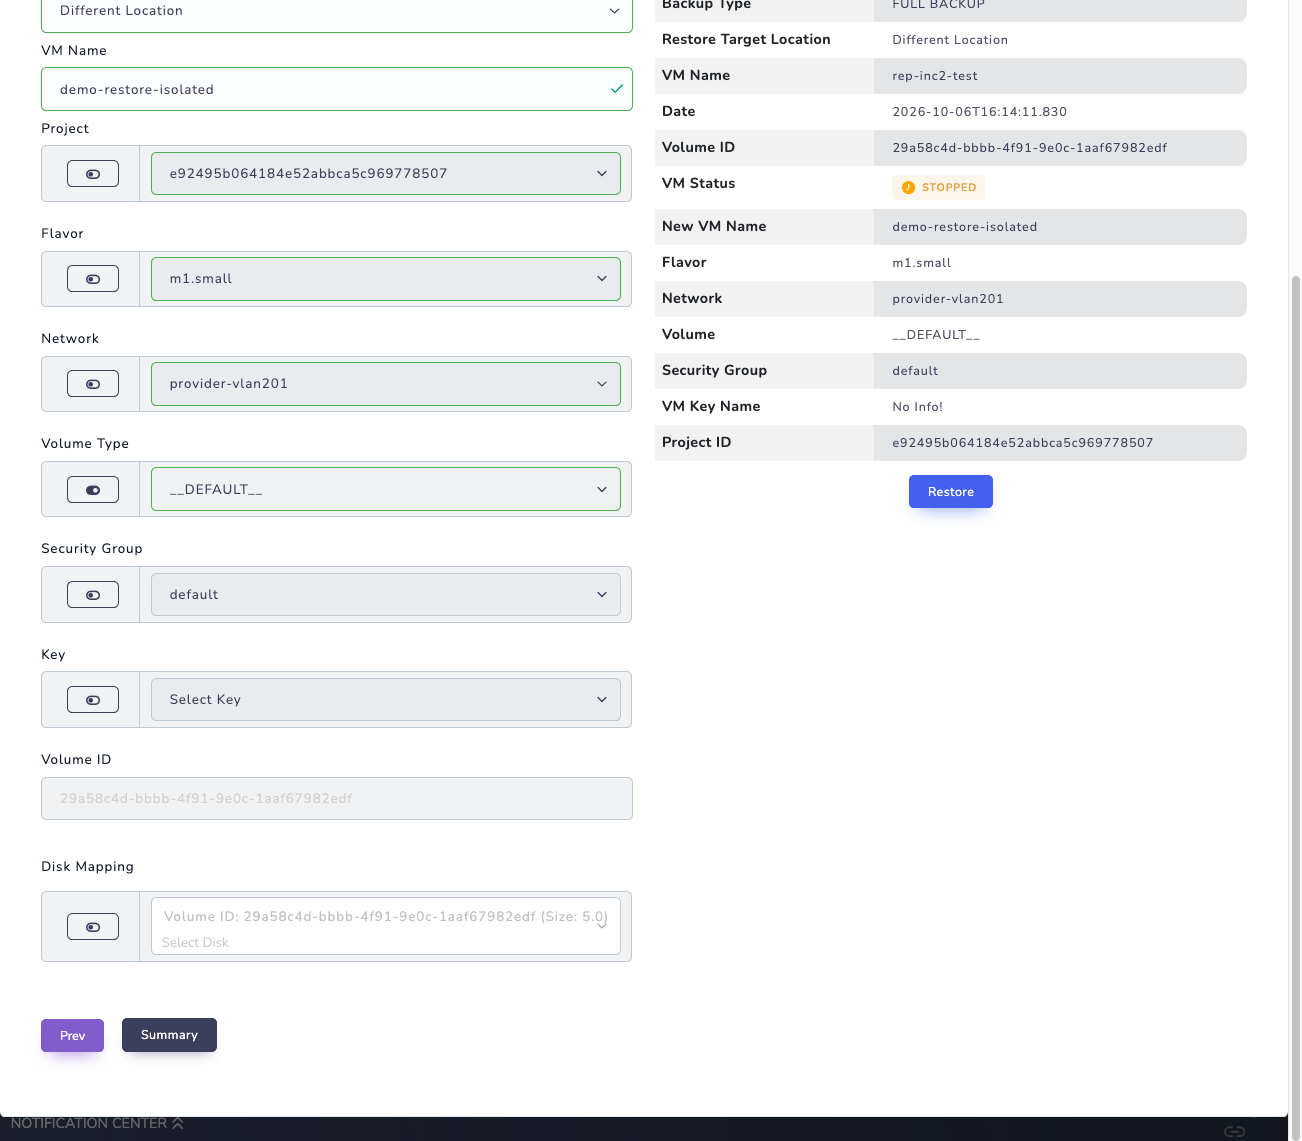
Formun sunduğu target server/project, flavor, network, security group ve key pair alanlarını metadata ve hedef kota ile karşılaştırın. AZ/volume type/boot eşlemelerini ilgili sürüm ve backend’de doğrulayın. Kaynak IP/MAC veya security group’un her hedefte otomatik korunacağını varsaymayın. Disk Mapping kullanılıyorsa gereken disklerin tamamını kontrol edin.
Beklenen sonuç
Hedef kaynaklar ve bütün disklerin eşlemesi doğrulanır.
05
5. Summary ve metadata uyarılarını kontrol edin
Summary içinde kaynak VM, tarih, diskler, yeni VM adı ve hedef ağ/proje eşlemesini karşılaştırın. Eksik manifest veya metadata alanı varsa elle doğrulanmış mapping olmadan ilerlemeyin. Bu akış yeni hedef içindir; çalışan VM/disk üzerine overwrite ayrı kabul gerektirir. Yalnız onaylı izole hedef için son Restore eylemini kullanın.
Önceki SAFIR incelemesinin Different Location/Summary ekranı: demo-restore-isolated yeni hedef adı. Ağ/project/flavor laboratuvar değerleridir; izole hedef uygunluğu ayrıca doğrulanır. Restore düğmesine basılmadı. Büyüt ↗
Beklenen sonuç
Kaynak ve hedef özeti test planıyla aynıdır.
06
6. Görev ve hedef VM/disk durumunu izleyin
EraBackup görev sonucunu cloud üzerindeki VM ve volume durumlarıyla karşılaştırın. Hata durumunda aynı hedefe tekrar tekrar iş göndermeyin; task/backup ID ve servis hatasını inceleyin. Tüm diskler doğru sırada bağlı ve hedef ağ izole olmadan guest’i üretim trafiğine açmayın.
Beklenen sonuç
Görev sonucu ile hedef kaynak durumu tutarlıdır.
07
7. İzole boot ve uygulama kabulünü belgeleyin
Onaylı izole ortamda guest boot, filesystem, test dosyası/hash ve gerekli uygulama/database sorgusunu kontrol edin. Boot-from-volume ve çok diskli kapsamı ayrıca kaydedin. Backup ID, kaynak/hedef project/region, sürüm ve geçen süreyi belgeleyin; kaynak VM’i kaldırmak veya canlı trafiği taşımak ayrı geçiş işlemidir.
Beklenen sonuç
Gerçek veri ve uygulama kabulü kaydedilir.
MERAK EDİLENLER
Kaynak ağ ve IP otomatik aynen korunur mu?
Bütün hedeflerde garanti edilmez. Project, network, security group, IP ve metadata eşlemeleri hedef kota/erişim koşullarıyla doğrulanır.